«Es compatible con un CMS de terceros» suena tranquilizador en una propuesta. También es demasiado impreciso para proteger un despliegue.
Un proyecto de visualización comercial puede superar una demostración en una sala de exposición y aun así fallar durante el despliegue porque cuatro partes entendieron la palabra integración de manera diferente. El proveedor de hardware puede querer decir que la pantalla acepta contenido de un reproductor externo. El proveedor del CMS puede querer decir que puede publicar mediante una interfaz documentada. El integrador puede dar por hecho que hay comandos remotos disponibles. El equipo de TI del cliente puede esperar controles de identidad, registros y procedimientos de recuperación cuya responsabilidad nadie ha asignado realmente.
El mejor criterio de compra no es una casilla de compatibilidad. Es una entrega de integración compartida que muestre qué se ha probado, quién es responsable de cada frontera entre sistemas y qué ocurre cuando la conexión deja de comportarse como se esperaba.
La compatibilidad es una cadena, no una función del producto
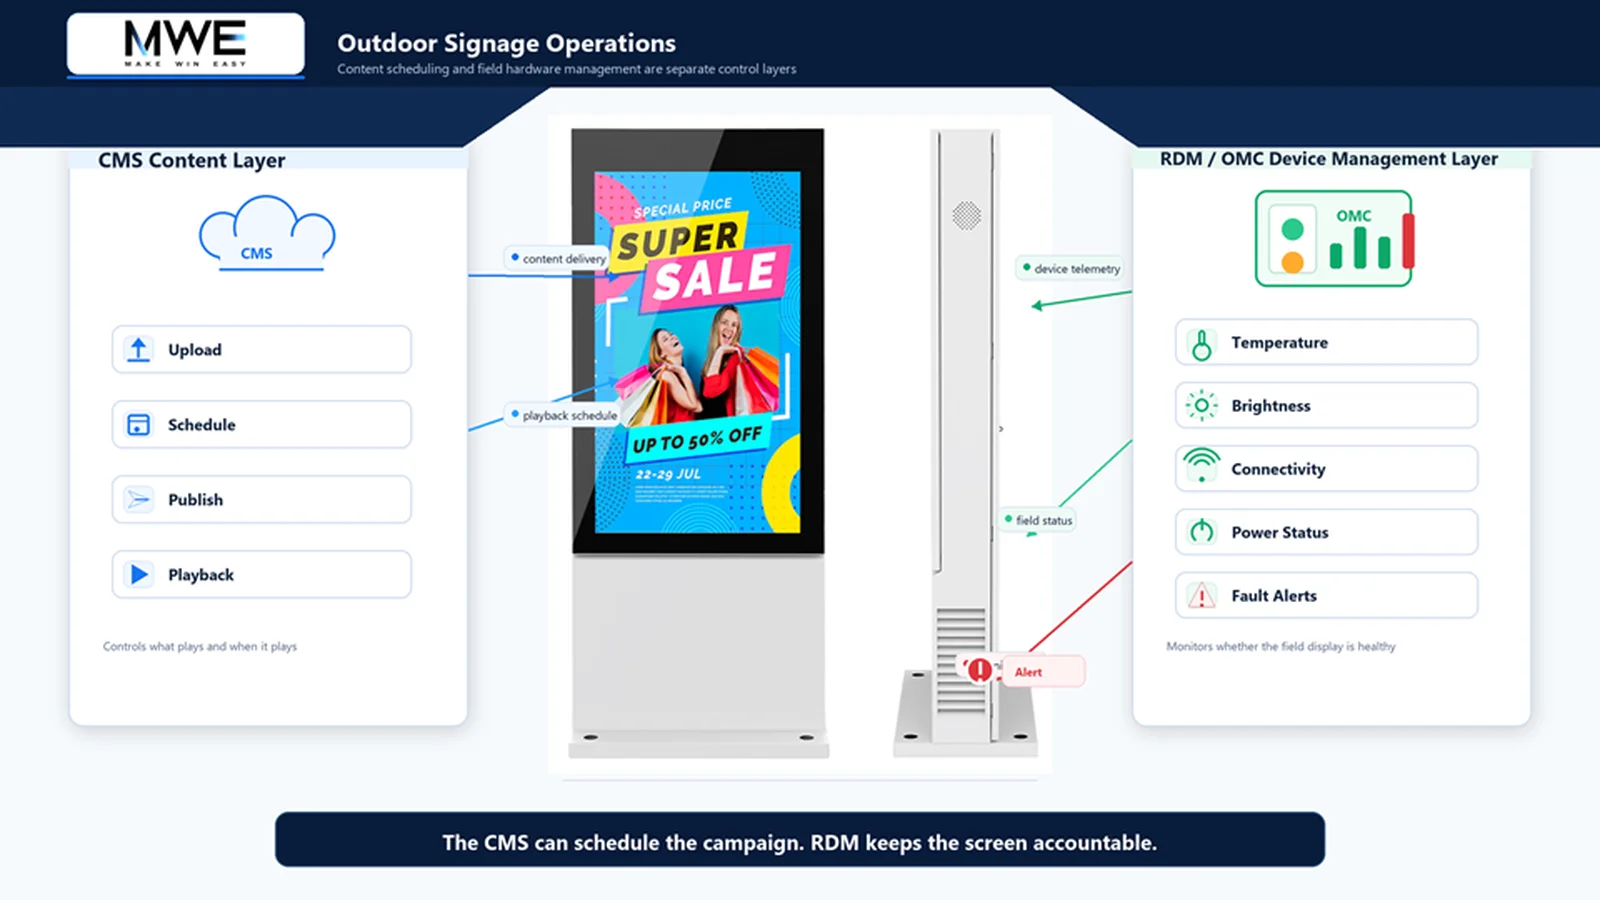
En un sistema real de señalización digital, el contenido recorre una cadena: creación, programación, transporte, reproducción, control de pantalla, supervisión y soporte. Un fallo en cualquier eslabón puede parecer «la pantalla está caída» a quien está frente a ella, incluso cuando el panel funciona con normalidad.
Por eso, un comprador debe separar tres preguntas que a menudo se mezclan en una:
-
¿Puede el contenido previsto llegar al entorno de reproducción?
-
¿Puede el sistema previsto controlar o supervisar el modelo exacto de pantalla?
-
¿Puede el equipo de operaciones identificar la etapa que ha fallado y restablecerla?
Las respuestas pueden proceder de proveedores diferentes. Un CMS puede gestionar listas de reproducción sin controlar los ajustes de pantalla. Una pantalla puede exponer datos operativos sin dar permiso al CMS para actuar sobre ellos. Una capa de gestión remota de dispositivos puede comunicar un estado anómalo sin saber si la programación del contenido es correcta.
El alcance documentado de MWE incluye hardware de visualización comercial junto con capacidades de CMS y gestión remota de dispositivos. Eso define un ámbito operativo pertinente, pero no demuestra que todos los modelos MWE expongan la misma interfaz o funcionen con cualquier plataforma externa. El proyecto sigue necesitando evidencia específica del modelo.
Reúna a las cuatro partes en un único mapa de responsabilidades
El documento más útil antes de la compra es un mapa de responsabilidades de una página compartido por el proveedor de pantallas, el proveedor del CMS, el integrador y el responsable de TI del cliente.
Para cada tarea operativa, indique una parte responsable y una fuente de evidencia. ¿Quién provisiona el dispositivo? ¿Quién crea las credenciales? ¿Quién publica contenido? ¿Quién cambia la configuración? ¿Quién recibe las alertas? ¿Quién puede obtener los registros? ¿Quién decide si el problema corresponde al hardware, al software, a la red o a las operaciones de contenido?
Este ejercicio suele revelar problemas antes de escribir código. Dos proveedores pueden dar por hecho que el integrador se encarga de la autenticación. El integrador puede suponer que el cliente ya ha autorizado el tráfico saliente de la red. TI puede suponer que el proveedor conservará los registros de auditoría. Un mapa de responsabilidades convierte esas suposiciones en preguntas cuando todavía es poco costoso resolverlas.
También evita un ciclo de escalado conocido: el equipo del CMS puede ver el servidor, el equipo de hardware puede encender la pantalla y el integrador no puede mostrar qué ocurrió entre ambos.
Concrete cada afirmación sobre las interfaces
«API disponible», «compatible con MQTT» y «OAuth habilitado» no son declaraciones de integración completas. Cada término describe una familia de comportamientos técnicos, no un acuerdo de proyecto terminado.
OAuth 2.0, por ejemplo, define roles y flujos de autorización distintos. Nombrar el estándar no indica al comprador qué flujo se utiliza, quién emite las credenciales, qué ámbitos de autorización existen, cómo se revocan los tokens o si se permite el cliente previsto. MQTT 5.0 define en detalle el comportamiento de sesiones, mensajes y errores. Decir «MQTT» no identifica la versión, los temas, las opciones de calidad de servicio, el comportamiento de los mensajes retenidos ni lo que publica el dispositivo.
Esto no significa que todos los proyectos necesiten OAuth o MQTT. Significa que, cuando una propuesta nombra un protocolo o una interfaz, la entrega debe registrar el modelo y la versión de software exactos, la versión de la interfaz, el método de autenticación, los comandos admitidos, los campos de datos, los límites de frecuencia o sesión, las respuestas de error y la política de cambios.
NISTIR 8259A ofrece un vocabulario útil para la debida diligencia sobre dispositivos conectados: identificación, configuración, protección de datos, acceso a interfaces, actualización de software y conocimiento del estado de ciberseguridad. No es una lista de certificación de un producto MWE. Recuerda que una integración afecta a más que la entrega de contenido: también afecta a quién puede identificar, configurar, actualizar y observar un dispositivo.
Defina cómo se gestionarán los fallos antes de la puesta en marcha
La mayoría de los documentos de integración describe el funcionamiento correcto. Los equipos de operaciones también necesitan el recorrido en caso de fallo.
¿Qué ocurre cuando el CMS es accesible pero la pantalla no? ¿Y si un comando se acepta pero no se ejecuta? ¿Y si los datos de supervisión llegan tarde? ¿Y si la pantalla está conectada pero el contenido programado es incorrecto? ¿Qué evidencia distingue un bloqueo de red de una credencial caducada, un error de aplicación o un problema de estado del dispositivo?
Para cada excepción realista, registre cuatro cosas: el primer síntoma observable, la fuente autoritativa de registros o estado, la primera parte responsable y el umbral de escalado. El objetivo no es predecir todos los fallos posibles. Es evitar que la primera hora de un incidente se dedique a averiguar quién tiene acceso a la evidencia.
Una instalación sencilla con un reproductor aprobado por el proveedor y sin control remoto puede necesitar una entrega más ligera. Un conjunto de instalaciones en varias ubicaciones con CMS externo, supervisión, acceso basado en roles y compromisos de servicio necesita mucho más. La documentación debe ajustarse al riesgo operativo, no a una plantilla genérica.
Convierta las pruebas de aceptación en evidencia del proyecto
La entrega final debe incluir una prueba presenciada en el modelo real de pantalla, las versiones de software previstas y reglas de red similares a las de producción. Una prueba de laboratorio con otro hardware o una red sin restricciones puede responder a preguntas útiles, pero no puede cerrar la afirmación de compatibilidad específica del proyecto.
El registro de la prueba debe mostrar la configuración inicial, las acciones realizadas, los comandos o contenidos enviados, las respuestas del dispositivo, las marcas de tiempo, las simulaciones de fallos autorizadas, el comportamiento de recuperación y los nombres de quienes aceptaron el resultado. Si un requisito no puede probarse antes de la compra, márquelo como una dependencia abierta en lugar de convertirlo en una promesa.
Aquí se hace visible una entrega con rigor de proyecto. No se trata de la confianza de afirmar que los sistemas «deberían funcionar juntos». Se trata de la disciplina de limitar la afirmación a una configuración definida y conservar evidencia que el equipo de operaciones pueda utilizar después.
Una pregunta mejor para el equipo de compras
Ninguna entrega puede garantizar que una integración nunca falle. Las interfaces cambian, las políticas de red evolucionan, las credenciales caducan y los equipos de operaciones hacen cambios después de la puesta en marcha. La entrega hace algo más práctico: vuelve observable la frontera entre sistemas y explicita la responsabilidad de recuperación.
Antes de aprobar un paquete de pantalla y CMS, haga una pregunta a las cuatro partes:
¿Pueden mostrar qué ocurre antes, durante y después de que falle la conexión, y quién es responsable de cada paso?
Si la respuesta está repartida entre cuatro propuestas, reúna al proveedor de pantallas, al proveedor del CMS, al integrador y al responsable de TI en una sola revisión. Complete la entrega de integración compartida antes de que el pedido se convierta en un problema operativo real.