« Il prend en charge un CMS tiers » paraît rassurant dans une proposition. Mais c’est aussi trop vague pour sécuriser un déploiement.
Un projet d’affichage professionnel peut réussir une démonstration en showroom et pourtant échouer au déploiement parce que quatre parties ont compris le mot intégration différemment. Le fournisseur du matériel peut vouloir dire que l’écran accepte le contenu d’un lecteur externe. Le fournisseur du CMS peut vouloir dire qu’il publie via une interface documentée. L’intégrateur peut supposer que des commandes à distance sont disponibles. L’équipe informatique du client peut attendre des contrôles d’identité, des journaux et des procédures de récupération dont personne n’a réellement attribué la responsabilité.
Le meilleur critère d’achat n’est pas une case « compatible ». C’est une passation d’intégration commune qui montre ce qui a été testé, qui est responsable de chaque interface et ce qui se passe lorsque la connexion cesse de fonctionner comme prévu.
La compatibilité est une chaîne, pas une fonction du produit
Dans un vrai système d’affichage dynamique, le contenu traverse une chaîne : création, programmation, transport, lecture, contrôle de l’écran, surveillance et assistance. Une panne à n’importe quel maillon peut sembler être un « écran hors service » pour la personne qui se tient devant, même si la dalle fonctionne normalement.
L’acheteur devrait donc distinguer trois questions souvent confondues :
-
Le contenu prévu peut-il atteindre l’environnement de lecture ?
-
Le système prévu peut-il contrôler ou surveiller le modèle d’écran exact ?
-
L’équipe d’exploitation peut-elle identifier l’étape défaillante et la rétablir ?
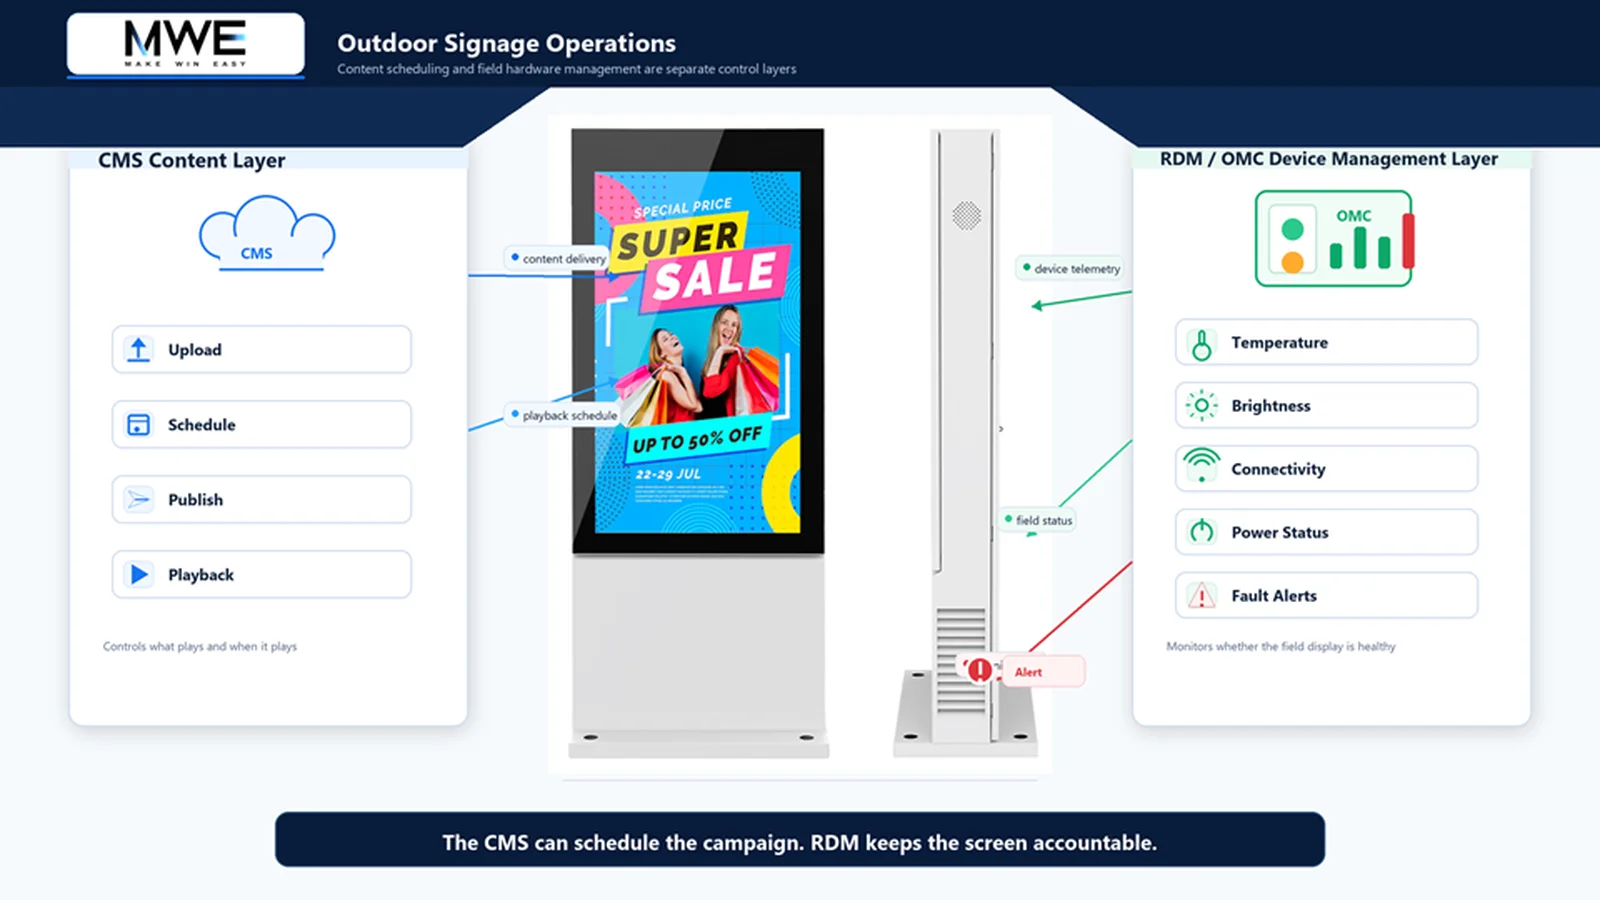
Les réponses peuvent venir de fournisseurs différents. Un CMS peut gérer les listes de lecture sans contrôler les réglages de l’écran. Un écran peut exposer des données d’exploitation sans autoriser le CMS à agir dessus. Une couche de gestion à distance des appareils peut signaler un état anormal sans savoir si la programmation du contenu est correcte.
Le périmètre documenté de MWE comprend le matériel d’affichage professionnel ainsi que des capacités de CMS et de gestion à distance des appareils. Cela établit un domaine d’exploitation pertinent, mais ne prouve pas que chaque modèle MWE expose la même interface ou fonctionne avec toutes les plateformes externes. Le projet nécessite toujours des preuves propres au modèle.
Placez les quatre parties sur une même carte des responsabilités aux interfaces
Le document le plus utile avant l’achat est une carte des responsabilités d’une page, partagée par le fournisseur d’écrans, le fournisseur du CMS, l’intégrateur et le responsable informatique du client.
Pour chaque tâche d’exploitation, désignez un responsable et une source de preuve. Qui provisionne l’appareil ? Qui crée les identifiants ? Qui publie le contenu ? Qui modifie la configuration ? Qui reçoit les alertes ? Qui peut récupérer les journaux ? Qui décide si le problème relève du matériel, du logiciel, du réseau ou de l’exploitation du contenu ?
Cet exercice révèle souvent des problèmes avant l’écriture du moindre code. Deux fournisseurs peuvent tous deux penser que l’intégrateur est responsable de l’authentification. L’intégrateur peut supposer que le client a déjà autorisé le trafic réseau sortant. L’informatique peut supposer que le fournisseur conservera les journaux d’audit. Une carte des responsabilités transforme ces suppositions en questions alors qu’elles restent peu coûteuses à résoudre.
Cela évite aussi une boucle d’escalade bien connue : l’équipe CMS voit le serveur, l’équipe matériel peut allumer l’écran, et l’intégrateur ne peut pas montrer ce qui s’est passé entre les deux.
Précisez chaque affirmation concernant les interfaces
« API disponible », « MQTT pris en charge » et « OAuth activé » ne constituent pas des déclarations d’intégration complètes. Chaque terme décrit une famille de comportements techniques, pas un contrat de projet finalisé.
OAuth 2.0, par exemple, définit des rôles et des flux d’autorisation distincts. Citer la norme ne dit pas à l’acheteur quel flux est utilisé, qui délivre les identifiants, quelles portées existent, comment les jetons sont révoqués ou si le client prévu est autorisé. MQTT 5.0 définit en détail le comportement des sessions, des messages et des erreurs. Dire « MQTT » ne précise ni la version, ni les topics, ni les choix de qualité de service, ni le comportement des messages conservés, ni ce que l’appareil publie.
Cela ne signifie pas que chaque projet a besoin d’OAuth ou de MQTT. Cela signifie que lorsqu’une proposition cite un protocole ou une interface, la passation doit consigner le modèle exact et la version logicielle, la version de l’interface, le mode d’authentification, les commandes prises en charge, les champs de données, les limites de débit ou de session, les réponses d’erreur et la politique de changement.
NISTIR 8259A fournit un vocabulaire utile pour l’examen préalable des appareils connectés : identification, configuration, protection des données, accès aux interfaces, mise à jour logicielle et connaissance de l’état de cybersécurité. Ce n’est pas une liste de contrôle de certification pour un produit MWE. C’est un rappel qu’une intégration ne concerne pas seulement la livraison du contenu : elle touche aussi aux personnes qui peuvent identifier, configurer, mettre à jour et observer un appareil.
Préparez la discussion sur les pannes avant la mise en service
La plupart des documents d’intégration décrivent le parcours nominal. Les équipes d’exploitation ont également besoin du parcours en cas de panne.
Que se passe-t-il lorsque le CMS est accessible, mais pas l’écran ? Et si une commande est acceptée, mais pas exécutée ? Si les données de surveillance arrivent en retard ? Si l’écran est en ligne, mais que le contenu programmé est incorrect ? Quels éléments permettent de distinguer un blocage réseau d’un identifiant expiré, d’une erreur applicative ou d’un problème d’état de l’appareil ?
Pour chaque exception réaliste, consignez quatre éléments : le premier symptôme observable, le journal ou la source d’état faisant autorité, le premier responsable et le seuil d’escalade. Le but n’est pas de prévoir toutes les pannes possibles. Il est d’éviter de passer la première heure d’un incident à découvrir qui a accès aux preuves.
Une installation simple avec un lecteur approuvé par le fournisseur et sans contrôle à distance peut nécessiter une passation plus légère. Un parc multisite avec un CMS externe, de la surveillance, des accès par rôle et des engagements de service exige bien davantage. La documentation doit suivre le risque d’exploitation, pas un modèle générique.
Faites des tests de recette des preuves de projet
La passation finale doit être un test observé sur le modèle d’écran réel, les versions logicielles prévues et des règles réseau proches de la production. Un test en laboratoire sur un autre matériel ou un réseau sans restrictions peut répondre à des questions utiles, mais il ne permet pas de valider la compatibilité propre au projet.
Le compte rendu de test doit montrer la configuration initiale, les actions réalisées, les commandes ou contenus envoyés, les réponses des appareils, les horodatages, les simulations de panne approuvées, le comportement de récupération et les noms des personnes ayant accepté le résultat. Si une exigence ne peut pas être testée avant l’achat, indiquez-la comme une dépendance non résolue au lieu de la transformer en promesse.
C’est là que se reconnaît une livraison à la hauteur du projet. Elle ne repose pas sur l’assurance que les systèmes « devraient fonctionner ensemble », mais sur la rigueur consistant à limiter l’affirmation à une configuration définie et à conserver des preuves utilisables ultérieurement par l’équipe d’exploitation.
Une meilleure question pour l’équipe d’achat
Aucune passation ne peut garantir qu’une intégration ne tombera jamais en panne. Les interfaces changent, les politiques réseau évoluent, les identifiants expirent et les équipes d’exploitation effectuent des modifications après la mise en service. La passation apporte quelque chose de plus concret : elle rend les interfaces observables et les responsabilités de récupération explicites.
Avant d’approuver une offre écran et CMS, posez la même question aux quatre parties :
Pouvez-vous montrer ce qui se passe avant, pendant et après une perte de connexion — et qui est responsable de chaque étape ?
Si la réponse est répartie entre quatre propositions distinctes, réunissez le fournisseur d’écrans, le fournisseur du CMS, l’intégrateur et le responsable informatique pour une même revue. Terminez la passation d’intégration commune avant que la commande ne devienne un problème d’exploitation réel.